Quando si installa WordPress, l’indirizzo di accesso all’area amministrativa è normalmente prevedibile.
Nella maggior parte dei casi basta aggiungere al dominio:
/wp-admin/
o direttamente:
/wp-login.php
È quindi naturale chiedersi se abbia senso mascherare o modificare l’URL del login amministrativo per renderlo meno facile da individuare.
La risposta breve è: sì, può essere utile, ma non deve essere considerato una misura di sicurezza sufficiente da sola.
Nascondere l’indirizzo di accesso riduce parecchio il rumore dei bot e molti tentativi automatici, ma un sito WordPress davvero protetto deve avere più livelli di difesa.
Perché wp-admin e wp-login.php vengono attaccati continuamente
WordPress è estremamente diffuso.
Questa popolarità significa che i bot non devono nemmeno sapere quale sito stanno attaccando: provano automaticamente gli indirizzi più comuni su milioni di domini.
Gli obiettivi classici sono proprio:
A quel punto iniziano tentativi di login automatici, credential stuffing e brute force.
Anche se nessuno riesce a entrare, migliaia di richieste inutili possono comunque consumare risorse del server e riempire i log.
Mascherare il login: cosa significa davvero
È importante chiarire un punto.
Normalmente non si rinomina fisicamente il file wp-login.php e non si modifica il core di WordPress.
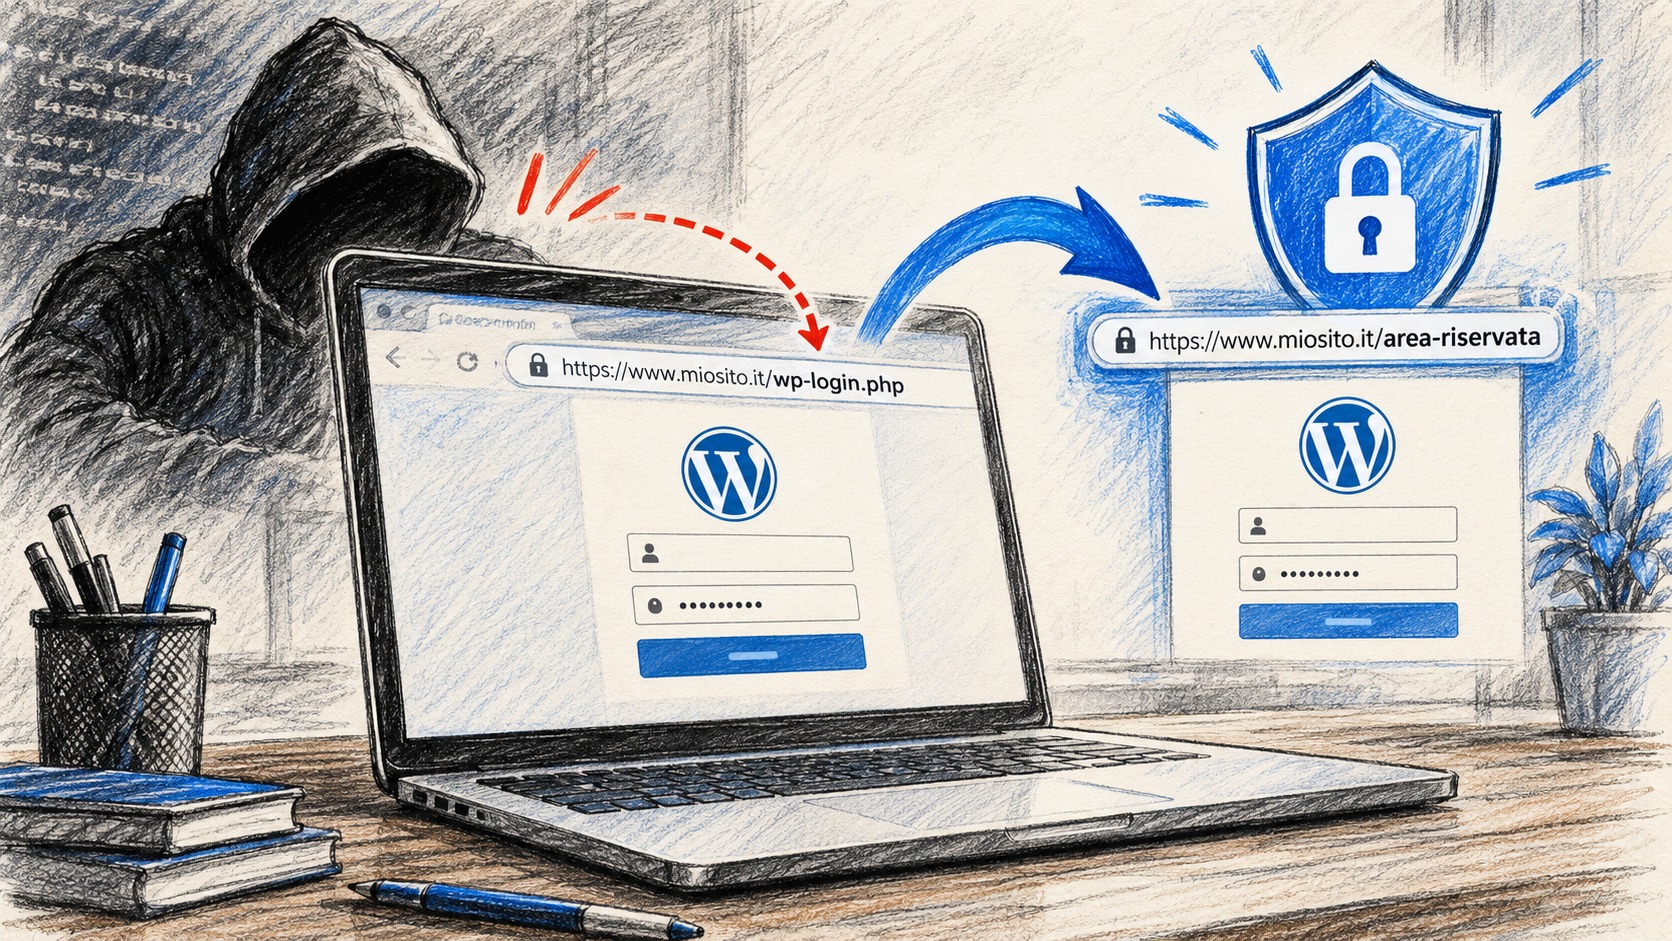
La soluzione più pulita consiste nel far sì che il normale indirizzo di login non sia più accessibile e nell’utilizzare un percorso personalizzato, per esempio:
https://www.miosito.it/area-riservata
Il visitatore che prova gli indirizzi standard riceve quindi un errore, un reindirizzamento oppure una pagina non disponibile, mentre chi conosce l’URL personalizzato può raggiungere il login.
Questo elimina una parte importante dei tentativi automatici più banali.
Quindi aumenta davvero la sicurezza?
Sì, ma bisogna dare a questa misura il peso corretto.
Nascondere il login è una forma di riduzione della superficie esposta, non una garanzia di sicurezza.
Un bot che prova soltanto /wp-login.php può essere fermato immediatamente.
Un attaccante determinato, invece, potrebbe trovare altri indizi, sfruttare vulnerabilità differenti oppure tentare di identificare il nuovo percorso.
Per questo non mi piace presentare la modifica dell’URL come una soluzione definitiva.
La considero piuttosto un buon livello aggiuntivo.
Il vantaggio più evidente: meno rumore
Nel lavoro quotidiano il beneficio più visibile è spesso proprio questo.
Un sito esposto con il login standard può ricevere moltissimi tentativi automatici.
Dopo aver cambiato l’URL, in molti casi la quantità di richieste indirizzate alla pagina di accesso si riduce drasticamente.
Questo significa:
Su hosting piccoli o siti particolarmente bersagliati non è un vantaggio da sottovalutare.
Come cambiare l’URL di login senza modificare WordPress
Il modo più pratico è utilizzare un plugin dedicato e mantenuto.
Un esempio molto conosciuto è WPS Hide Login, disponibile nel repository ufficiale WordPress.
Il plugin non rinomina i file del core e non modifica fisicamente wp-login.php: intercetta le richieste e consente di scegliere un nuovo percorso di accesso.
Il procedimento, in linea generale, è molto semplice:
Quale URL scegliere
Evitate percorsi troppo ovvi.
Cambiare /wp-login.php in /login o /admin riduce poco il vantaggio, perché sono comunque indirizzi che possono essere provati automaticamente.
Meglio scegliere qualcosa di personale ma non riconducibile direttamente al sito.
Non serve creare una stringa impossibile da ricordare lunga cinquanta caratteri.
L’obiettivo è semplicemente evitare i percorsi più prevedibili.
E soprattutto: non pubblicate il nuovo indirizzo in pagine, documentazione pubblica o screenshot.
Attenzione a non restare fuori dal sito
Cambiare il login introduce anche un rischio molto banale: dimenticarsi il nuovo URL.
Prima di attivare questa soluzione conviene quindi avere:
Con plugin come WPS Hide Login, disattivando il plugin dal filesystem si può normalmente ripristinare il comportamento standard.
Ma è molto meglio evitare di arrivare a quel punto.
Il punto più importante: non fermarsi qui
Qui secondo me sta il vero messaggio dell’articolo.
Mascherare il login è utile, ma se il vostro amministratore usa una password debole come Password123, il problema rimane enorme.
La documentazione di sicurezza WordPress raccomanda una strategia più completa.
Password forti e uniche
Ogni amministratore dovrebbe avere una password lunga, unica e non riutilizzata su altri servizi.
L’ideale è affidarsi a un password manager.
Autenticazione a due fattori
La 2FA è molto più importante del semplice cambio URL.
Anche se qualcuno riuscisse a conoscere username e password, avrebbe comunque bisogno del secondo fattore.
WordPress core non integra ancora nativamente la 2FA, quindi va aggiunta tramite un plugin affidabile o un sistema di autenticazione esterno.
Rate limiting e firewall
Bloccare o rallentare gli IP che effettuano troppi tentativi di login è estremamente efficace.
Quando possibile, preferisco che questa protezione avvenga prima che la richiesta raggiunga PHP, per esempio tramite:
Tenere tutto aggiornato
Una pagina di login nascosta non serve a nulla se un plugin vulnerabile permette di entrare da un’altra porta.
WordPress, tema, plugin e PHP devono quindi essere mantenuti aggiornati.
Controllare XML-RPC
xmlrpc.php può essere utilizzato da alcune applicazioni e servizi, ma è anche un bersaglio frequente degli attacchi automatici.
Se non viene utilizzato, può avere senso disabilitarlo.
Se invece serve, conviene almeno proteggerlo con rate limiting o regole WAF.
Nascondere wp-admin protegge anche la cartella amministrativa?
Non esattamente.
wp-admin è una parte strutturale di WordPress e modificarla fisicamente è una pessima idea.
Molti plugin che “nascondono il login” bloccano l’accesso diretto all’area amministrativa per gli utenti non autenticati e cambiano il percorso del form di login, senza rinominare la directory reale.
Questo approccio è molto più sicuro dal punto di vista della compatibilità.
Modificare manualmente file e cartelle del core può invece causare problemi con aggiornamenti, plugin, AJAX e integrazioni esterne.
È security through obscurity?
In parte sì.
E non c’è nulla di male, purché lo si sappia.
La cosiddetta security through obscurity diventa pericolosa quando rappresenta l’unica difesa.
Se invece abbiamo già password forti, 2FA, rate limiting, aggiornamenti e backup, togliere ai bot l’indirizzo di login più ovvio aggiunge comunque un piccolo vantaggio.
È un po’ come evitare di appendere fuori dalla porta un cartello con scritto dove si trova la chiave.
La serratura deve essere comunque buona.
La configurazione che userei io
Su un normale sito WordPress aziendale imposterei una protezione a strati:
A quel punto il cambio dell’URL non è più un trucco isolato, ma diventa una tessera di una strategia coerente.
Conclusione
Quindi: è veramente importante mascherare l’URL del login admin di WordPress?
Direi che è utile, ma non è la prima cosa da cui dipende la sicurezza del sito.
Se devo scegliere tra cambiare /wp-login.php oppure attivare una buona 2FA, scelgo senza dubbio la 2FA.
Se posso fare entrambe le cose, ancora meglio.
Mascherare il login riduce i tentativi automatici più banali, alleggerisce il rumore generato dai bot e rende meno immediata l’individuazione della pagina di accesso.
Ma la vera sicurezza nasce sempre dalla somma di più livelli.
Ed è proprio questo, secondo me, il modo corretto di utilizzare questa funzione: non come una soluzione magica, ma come un ulteriore strato di protezione.
© COSTNET – Condividi liberamente il link, ma non copiare il contenuto senza autorizzazione.